コード支援AIのCursorが米国時間11月13日、10月から続いていたセキュリティ事故の調査結果を公表した。10月29日に自社の拡張機能マーケットで改ざん版のClaude Code拡張が配られた件と、提携先のFireworks AIが受けた侵害は、1本の線でつながっていた。
入口は、Cursor自身がFireworksに発行していたアクセス鍵だった。攻撃者はその鍵で、Cursorが共有用に置いていた保存領域から、利用者のコーディングエージェントの作業記録(トレース)を写し取った。記録の一部には伏せ字にされていない認証情報が残っており、そこからCursorの社内ツールへ、さらに拡張機能マーケットへと進んだ。
写し取られた記録は、Privacy Modeを使っていないセッションのものだった。設定ひとつの違いで、データが「保存されて共有される側」にあったかどうかが分かれたことになる。
⚠ 情報の鮮度について
一次情報はCursor公式ブログの「Security incident update」(米国時間2026年11月13日)で、11月14日にはBleepingComputerも同じ内容を報じています。公開時点で約3日(76〜102時間ほど)が経過しています。改ざん版の配布そのものは10月29日の出来事で、その経緯は10月30日の記事で、Fireworks側の発表は11月10日の記事で伝えました。ここでは11月13日に新しく分かったことを中心に整理します。影響を受けた人数の実数は公表されておらず、割合だけが示されています。
Section 01
Cursorの侵害の原因とは──11月13日の公表で分かったこと
11月10日の時点では、Fireworksの広報がCursorを「対応にあたっている顧客」に挙げたという報道があっただけで、Cursorの利用者に何が起きたのかは誰も説明していなかった。今回のCursorの公表で、その空白がほぼ埋まった。
Fireworksは、AIモデルの学習と推論(モデルを動かして答えを返す処理)をCursorから請け負っていた外部の事業者だ。Cursorはこの事業者とデータをやり取りするために、読み取り専用の保存領域を用意し、そこに入るための鍵をFireworksへ発行していた。その鍵がFireworks側から漏れた、というのがCursorの説明である。影響の大きさについて、Cursorが示した数字は次の3つだ。
0.05%未満
作業記録を写し取られた利用者の割合(Privacy Modeを使っていない人の中で)
0.01%未満
APIの認証情報が漏れた顧客の割合
最大5,000人
改ざん版の拡張を受け取った可能性がある人数
改ざん版の拡張が入手できたのは10月29日の約11時間だった。最後に攻撃者の動きが見つかったのは11月1日で、それは遮断されたという。そして原因の全体像が出てきたのは11月13日、配布から15日後である。
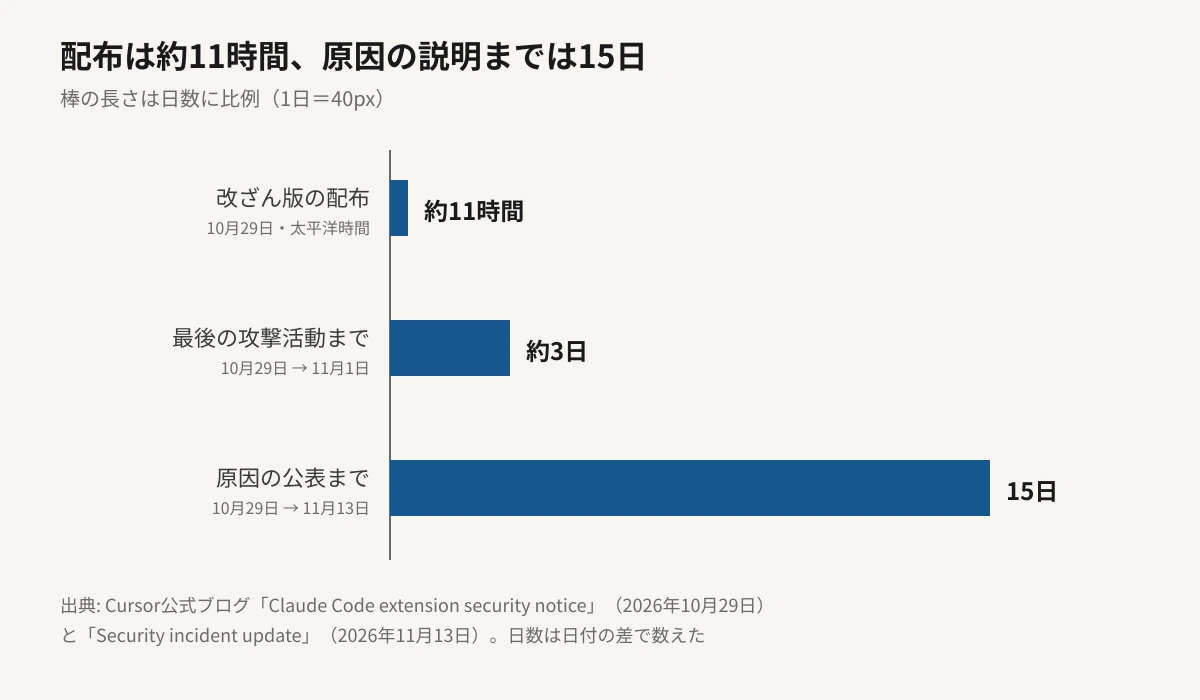
一言でまとめると──「拡張の改ざんは結果で、始まりは提携先に渡した鍵と、そこで読める場所に置かれていた作業記録でした」。Privacy Modeを使っていた人の記録は、この保存領域に入っていませんでした。
Section 02
鍵から拡張の改ざんまで、5つの段
Cursorの説明を順に並べると、攻撃者は1つの穴から入ったのではなく、手に入れたものを次の扉の鍵に使いながら奥へ進んでいる。
- Fireworksに発行した鍵を入手 Cursorが提携先に渡していたアクセス鍵が、Fireworks側から漏れた。
- 共有用の保存領域から作業記録を複写 読み取り専用の保存領域にあったのは、主に2025年のコーディングエージェントの作業記録で、Privacy Modeを使っていないセッションのもの。Cursorが規約上、モデルの学習に使ってよいとされていたデータだった。
- 記録に残っていた認証情報を使う 一部の記録には、伏せ字にされていない認証情報がそのまま入っていた。
- Cursorの社内ツールへ その認証情報で、Cursorが使っている一部のSaaS(外部の業務ツール)に入り込んだ。
- 拡張機能マーケットの配信用キャッシュに改ざん版を置く 盗んだ認証情報で、10月29日、Claude Code拡張の偽物を置いた。
3段目がこの件の分かれ目だ。エージェントに作業させるとき、利用者はAPIキーや環境変数を会話に貼ったり、エージェントに設定ファイルを読ませたりする。その痕跡が記録に残り、記録が学習用に保存され、保存先の鍵が提携先から漏れた。どの段も単独では珍しくないが、重なると社内への入口になった。
ⓘ 「作業記録(トレース)」とは
コーディングエージェントが仕事をしたときの、指示・読んだファイル・実行したコマンド・返した答えといった一連の記録です。エージェントの改良には役立ちますが、作業中に画面へ出たものはそのまま残ります。パスワードやAPIキーが表示されていれば、それも記録に含まれます。
なお、偽物の拡張についてCursorは、Anthropicが公開したものではなく、Anthropicの製品の脆弱性でもないと明記している。対象は2.1.312と2.1.313の2つの版で、10月29日の告知は翌30日に更新され、対象の版の記載が整理された。Cursorによれば、拡張の取得元であるOpen VSXに不正な版が置かれたことは一度もない。
Section 03
取られたもの・取られなかったもの
社内ツールに入られたことで、作業記録以外にも手が届いている。Cursorが挙げた項目を、影響があったものとなかったものに分けると次のようになる。
| 区分 | Cursorが挙げた項目 |
|---|---|
| 共有用の保存領域から | Privacy Modeを使っていないセッションの作業記録(主に2025年分)。一部に伏せ字にされていない認証情報 |
| 社内ツールから | 本番で使っていない古いソースコードの保管庫(一部に取引先の連絡先)、一部のサポート記録とメールのやり取り、利用状況の数値と連絡先、一部のエージェントとの会話の要約、利用者がサポートに送った認証情報の一部 |
| 影響なし | Privacy Modeを使っている人のプロンプトとコード、いま送っているデータとやり取り、Cursorを動かす本番の仕組み、アプリと公式の更新、リリース用の署名鍵、顧客のコードの保管庫 |
| 影響なし(他製品) | チーム向けのCloud Agents、Grok Bot、マーケットのほかの拡張とプラグイン |
目を留めておきたいのは「利用者がサポートに送った認証情報の一部」だ。不具合の問い合わせで、設定ファイルやログをそのまま貼った人がいたということになる。サポート窓口もまた、認証情報が流れ着く保存先のひとつだった。
アプリ本体については、Cursorは配布に使うコードの保管先が別にあり、攻撃者はそこに一度も入っていないと説明している。署名鍵も漏れていない。Cursorを最新版に更新すること自体は、今回の件で避ける理由がないということになる。
Cursorは対応として、Fireworksへの推論の委託をすべて引き上げて鍵を無効にし、共有していたデータへの接続も断った。見つかった認証情報を危険度の高い順に差し替え、漏れた証拠のない社内の認証情報もすべて差し替えたという。拡張機能マーケットは中身を確かめたうえで作り直し、本番の仕組みも念のため入れ直した。外部の調査専門家も加わっている。告知は「影響を受けた方々にお詫びします」と謝罪している。
Section 04
Privacy Modeが分けた線
Privacy Modeは、Cursorにデータを学習へ使わせないための設定だ。Cursorのデータ利用の説明では、オンにすると利用者のデータは学習に使われず、モデルの提供元も保存や学習をしない。オフにすると、Cursorはコードベースのデータ、プロンプト、エディタでの操作、コードの断片などを、機能の改良と学習のために使い、保存することがある。
今回写し取られた保存領域は、まさにこの「学習に使ってよい側」のデータを提携先と共有するための場所だった。だからPrivacy Modeを使っていた人の記録は、そもそもそこに無かった。守ったのは事故の後の対処ではなく、事故の前にどこへデータを置いていたかである。
💡 設定の確かめ方
Privacy Modeは無料プランでもProでも使え、個人は設定画面から、チームや企業は管理者がまとめてオンにできます。新しく加わったメンバーは、チームの設定を引き継ぎます。会社のアカウントで使っている場合は、自分の画面だけで判断せず、管理者に組織の設定を確かめてください。
ただし、Privacy Modeをオンにすれば何も残らないわけではない。Cursorは、不正利用の検知に引っかかった会話は調査のために保存されることがあるとしている。設定は「学習用に保存・共有される経路から外れる」ためのもので、画面に出した秘密を消してくれるものではない。
Section 05
立場別・今日確認すること
A
10月29日にClaude Code拡張を入れた・更新した人
太平洋時間の午前2時27分から午後1時35分(日本時間では10月29日18時27分から30日5時35分)に、Cursorのマーケットから2.1.312か2.1.313を入れたなら、10月29日の告知の手順に従う。告知は「拡張を消すだけでは足りない場合がある」としており、authorized_keysに「svc-telemetry」という鍵が足されていないかを見る。Cursorは確認用の後始末スクリプトも出している。
B
Privacy Modeを使っていなかった人
作業記録が写し取られた人には、Cursorが直接連絡したとしている。連絡が来ていれば、案内された認証情報を差し替える。来ていなくても、エージェントとの作業中にAPIキーや本番のパスワードを画面に出したことがあるなら、その鍵は発行元で作り直しておくと安心できる。
C
サポートに設定やログを送ったことがある人
社内ツールから取られたものに、利用者がサポートに送った認証情報が含まれている。問い合わせに鍵の入った設定ファイルを添えた覚えがあれば、その鍵も差し替えの対象に入れる。問い合わせ先はsecurity@cursor.comと案内されている。
⚠ 差し替えは別の端末から
改ざん版を入れた可能性がある端末では、その端末から鍵を作り直さないでください。10月29日の告知は、信頼できる別の端末から認証情報とログイン状態を差し替えるよう求めています。乗っ取られた端末で新しい鍵を作ると、新しい鍵ごと読まれるおそれがあります。
この件の教訓はCursorの中だけに収まらない。Claude CodeやGitHub Copilotでも、エージェントは作業中に画面へ出たものを読む。使っている道具が、会話やコードを改良や学習に使うかどうか、その設定がいまどちらになっているかは、乗り換えを考えるより先に確かめられる。
Section 06
編集部の見立て
Editor's Opinion
11月10日の記事で、次に見るべき点として「Cursorが利用者向けに説明を出すかどうか」を挙げました。3日後に出てきた説明は、侵入の経路、取られたものの種類、影響がなかった範囲、対処の中身まで書いており、こうした公表としては踏み込んだ内容だと受け止めています。一方で、影響を受けた人数は割合でしか示されず、鍵がFireworksでいつ、どう漏れたのかも書かれていません。
今回の件でいちばん読者に関係があるのは、拡張の改ざんよりも、その手前にあった作業記録の扱いだと考えます。エージェントは、人が画面で見るものをすべて見て、それを記録に残します。その記録が学習用に保存され、提携先と共有されていたのは、Cursorが学習に使うことを認められていたデータだったからです。ただ、その中に鍵が混ざっていることまで想像していた人は多くなかったはずです。
AIの道具を選ぶときに、私たちはモデルの賢さと料金を比べます。今回の件は、そこに「作業の記録がどこに置かれ、誰と共有されるのか」という比べ方を足すべきことを示しています。Privacy Modeのような設定が、選ぶ側の手で決められる数少ない守りになっています。
Section 07
まとめ
Cursorは米国時間2026年11月13日、10月の事故の調査結果を公表しました。攻撃者は、CursorがFireworksに発行していた鍵で共有用の保存領域から作業記録を写し取り、記録に残っていた認証情報で社内ツールへ入り、10月29日に拡張機能マーケットへ改ざん版のClaude Code拡張を置きました。
写し取られたのは、Privacy Modeを使っていないセッションの主に2025年の作業記録で、対象は利用者の0.05%未満。APIの認証情報が漏れた顧客は0.01%未満、改ざん版を受け取った可能性があるのは最大5,000人です。
Privacy Modeを使っている人のプロンプトとコード、アプリと公式の更新、署名鍵、顧客のコードの保管庫に影響はなかったとされています。最後の攻撃者の動きは11月1日で、遮断されています。
公表に残った空白は2つある。影響を受けた人数の実数と、Fireworks側で鍵がいつ、どのように漏れたのかだ。5つの段のうち、まだ当事者の説明が無いのは最初の1段だけになった。そこを語れるのは、鍵を預かっていたFireworksである。